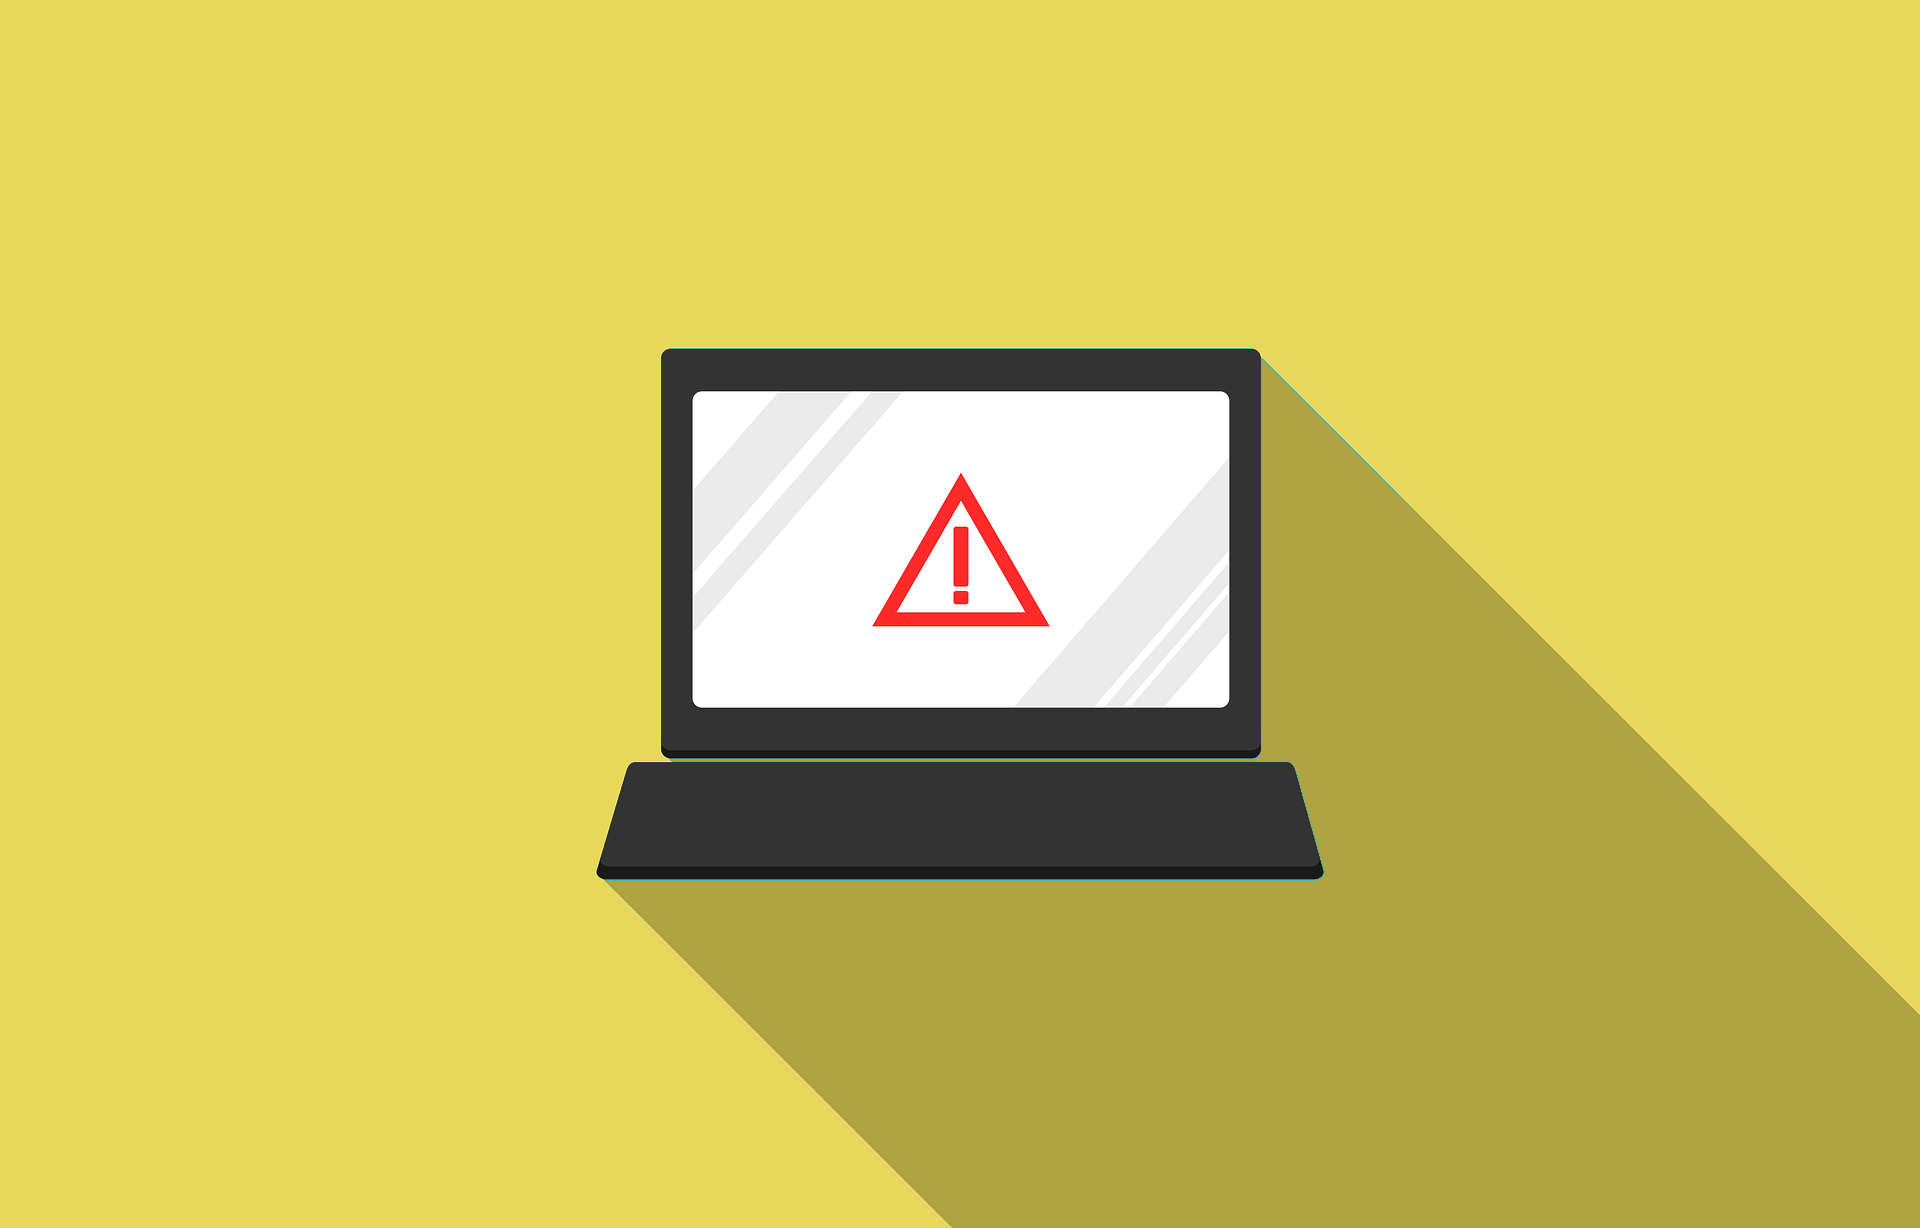
Mit den neusten Version der vom Chrome (v98+), Edge (v98+). Brave (1.43+) funktioniert der EPA Scan nicht mehr. Betroffen sind Windows sowie MAC OS Betriebsysteme.
Citrix hat hierzu einen Workaround veröffentlicht und arbeitet an einer Lösung. Es wird empfohlen Firefox oder Safari Browser für die Zugriffe zu verwenden.
Mehr Informationen und die Workarounds sind im folgenden Citrix Artikel zu finden:
Seit dem 25.01.2022 informiert Let’s Encrypt betroffene Kunden darüber, dass Zertifikate, welche mit der TLS-ALPN-01 Validierungsmethode in den letzten 90 Tagen ausgestellt wurden, zurückgezogen werden. Voraussetzung dafür ist eine gültig hinterlegte Email-Adresse im Let’s Encrypt Domain Konto.
Betroffene Zertifikate müssen von den Kunden selber erneuert werden, da diese ab dem 28.01.2022 nicht mehr gültig sind.
Im Moment gibt es keine Möglichkeit zu prüfen, ob die eigenen Zertifikate davon betroffen sind.
Aufgrund eines weiteren CVE’s (CVE-2021-45105) bezüglich der Log4j Schwachstelle hat Citrix erneut Updates für XenMobile Server herausgebracht, s. https://support.citrix.com/article/CTX335705
Updates für diese Versionen stehen zum Download bereit:
Dieses Update sollte schnellstmöglich installiert werden.
UPDATE 16.12.2021, 10.50 Uhr
Für Citrix Endpoint Management (Citrix XenMobile Server) steht ein Update bereit, welches die Log4j Schwachstelle fixt. Bitte so schnell wie möglich das RP2 für XenMobile Server 10.14 installieren: https://support.citrix.com/article/CTX335763
10.14 RP2 – Remove log4j1.x of Kafka (used in GoogleAnalytics) and upgrade log4j2.x to 2.16.0
[From xms_10.14.0.10206.bin] [CXM-102878]
Original Artikel
Am 09.12.2021 wurde der CVE-2021-44228 publiziert. In diesem geht es um eine Sicherheitslücke im log4j. Die Schwachstelle ist in jeder Version vom log4j enthalten und betrifft zum Grossteil Java Applikationen. In Version log4j 2.15.0 wurde diese Schwachstelle behoben.
Citrix Virtual Apps and Desktops (XenApp & XenDesktop) alle anderen Komponenten
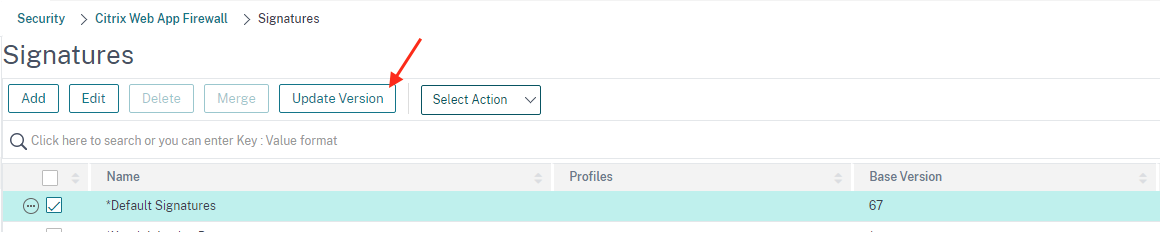
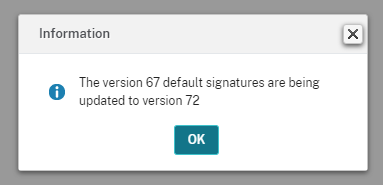
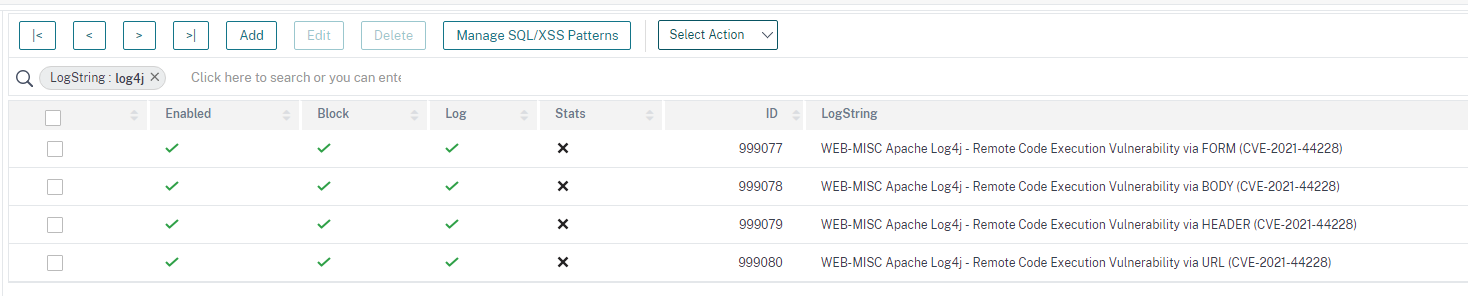
Bei Verwendung der Citrix Web Application Firewall auf dem Citrix ADC (NetScaler) können Applikationen mittels der Web Application Firewall Signaturen gegen diese Schwachstelle geschützt werden. Dazu müssen die Signaturen von Hand aktualisiert werden:
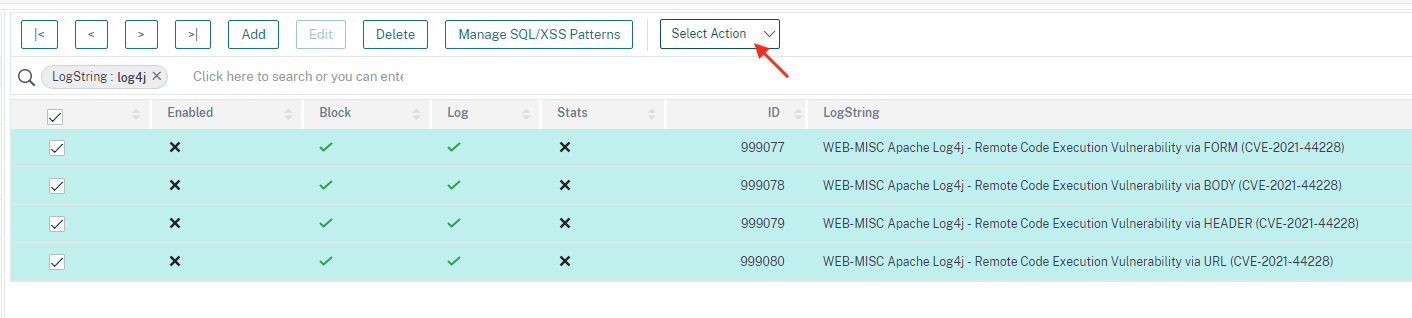
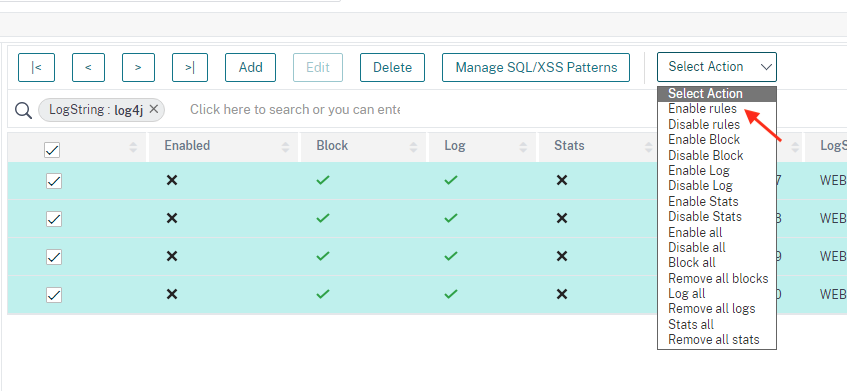
Aktivieren der Signaturen:
Als Alternative, wenn das AppFW Feature nicht lizensiert wurde, kann der Schutz auch mittels Responser Policies gewährleistet werden, hierzu gibt es den folgenden GitHub Eintrag, welcher von den Mitgliedern des Citrix PTEC zur Verfügung gestellt wurde: https://github.com/mbp-netscaler/ADC
Die Application Firewall Signaturen und die Responder Policies bieten aber keine 100% Sicherheit, daher wird empfohlen, log4j zu aktualisieren oder mindestens den folgenden Eintrag zu setzen: “log4j2.formatMsgNoLookups” auf “true” zu setzen.
Vulnerabilities have been identified in Citrix Gateway Plug-in for Windows that, if exploited, could result in a local user escalating their privilege level to SYSTEM.
The vulnerabilities have the following identifiers:
CVE-2020-8257
CVE-2020-8258
These vulnerabilities affect the following supported versions of Citrix Gateway Plug-in for Windows:
Customers with Citrix ADC or Citrix Gateway:
Citrix Gateway Plug-in 13.0 for Windows before 64.35
Citrix Gateway Plug-in 12.1 for Windows before 59.16
These vulnerabilities do not affect Citrix Gateway Plug-in on other platforms.
Citrix Gateway Plug-in for Windows 11.1 is not affected by these vulnerabilities. Other versions are now End-of-Life and no longer supported.
The following supported versions of Citrix ADC (formerly known as NetScaler ADC) and Citrix Gateway (formerly known as NetScaler Gateway) include an impacted version of Citrix Gateway Plug-in in order to distribute it to users when they connect to Citrix Gateway:
Citrix ADC and Citrix Gateway 13.0 before 64.35
NetScaler ADC and NetScaler Gateway 12.1 before 59.16
Citrix ADC 12.1-FIPS before 55.190
The issues have been addressed in the following versions of Citrix Gateway Plug-in for Windows:
Customers with Citrix ADC or Citrix Gateway:
Citrix Gateway Plug-in 13.0 for Windows 64.35 and later versions
Citrix Gateway Plug-in 12.1 for Windows 59.16 and later versions
The latest versions of Citrix Gateway Plug-in for Windows are available from: